いまのDMARC対応は、どの段階ですか?
DMARCに詳しくなく、初心者向けに解説してほしい
現在、総務省や経産省など各省庁が導入を呼びかけているDMARC。
クレジットカード決済のセキュリティ基準PCI DSS v4.0でも、フィッシング対策(要件5.4.1)の手段の例としてDMARCが挙げられています。
DMARCとは何か?その仕組みと導入が求められている理由を解説します。
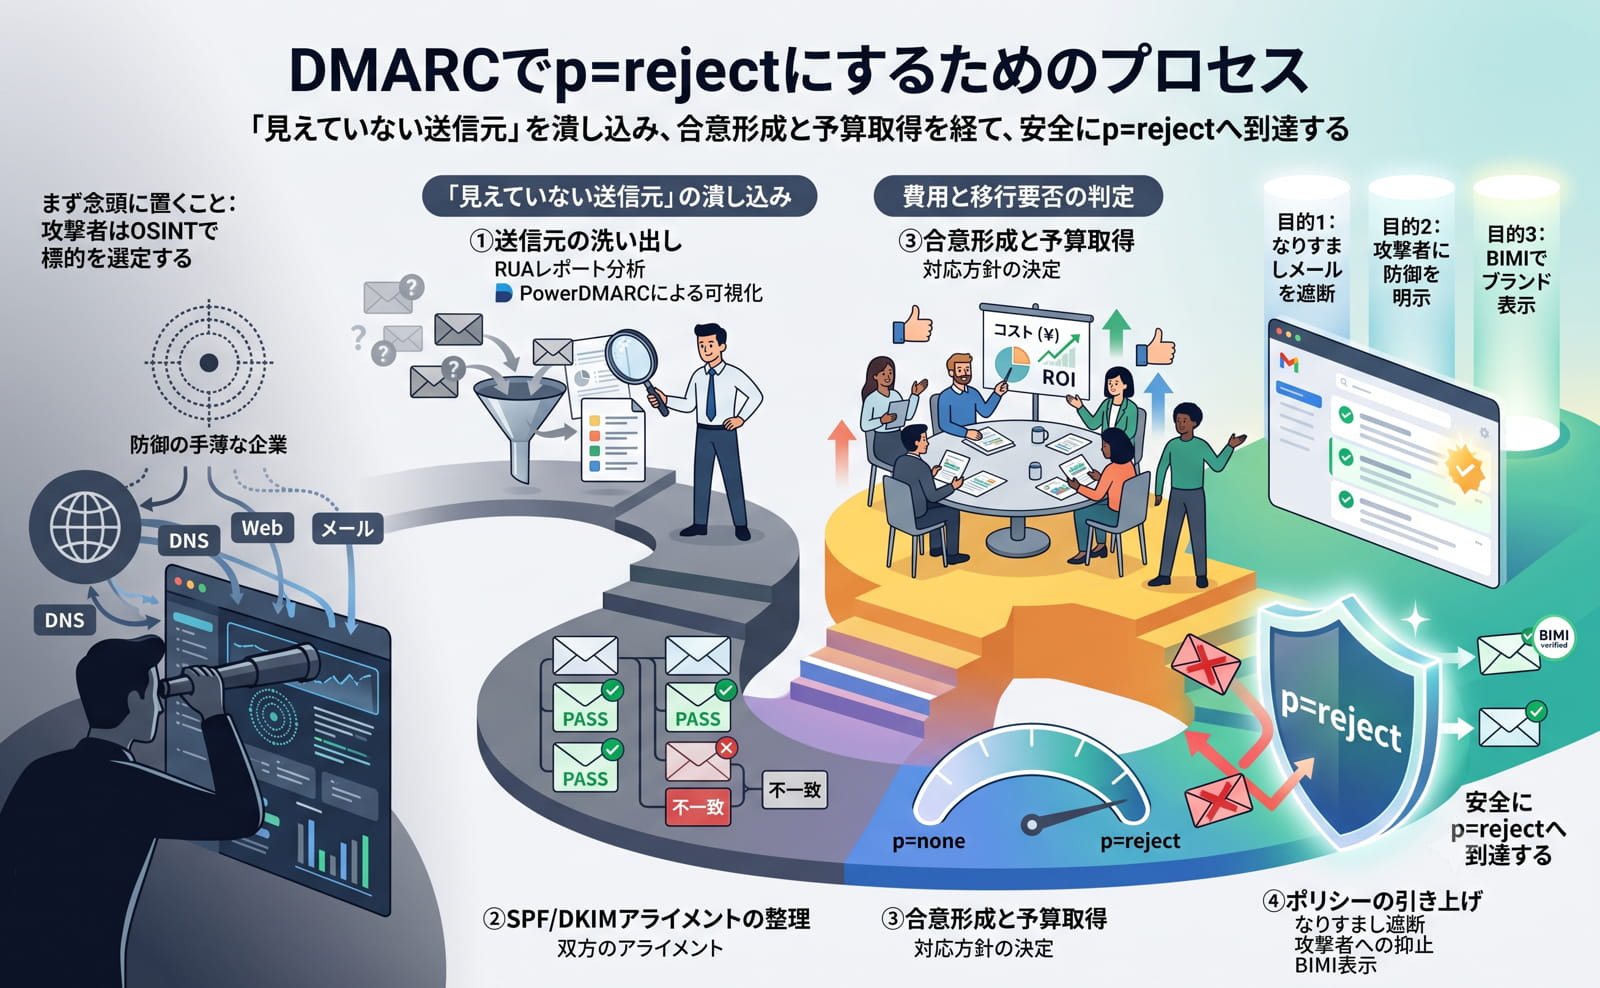
DMARC対応はしているが、まだp=none
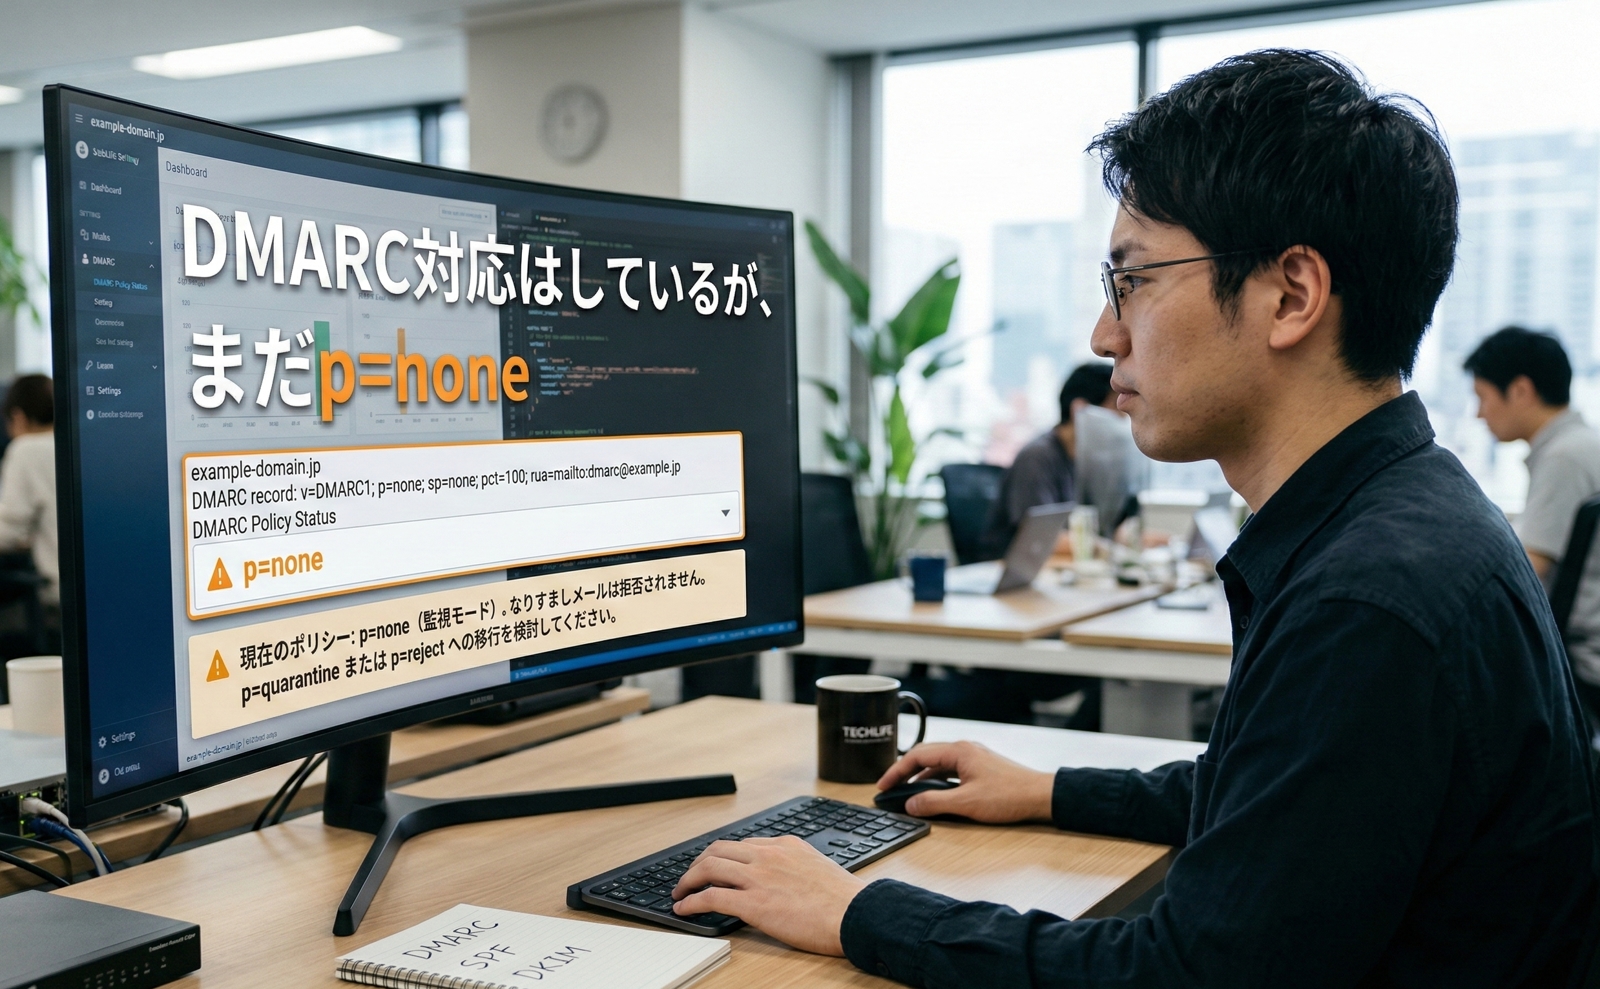
p=noneのままでは、なりすましメールが受信者に届くのを止められません。
ポリシーはDNSで公開されているため、攻撃者は誰でもp=noneのドメインを確認できます。
p=noneのリスクと、p=rejectへ移行する方法を解説します。
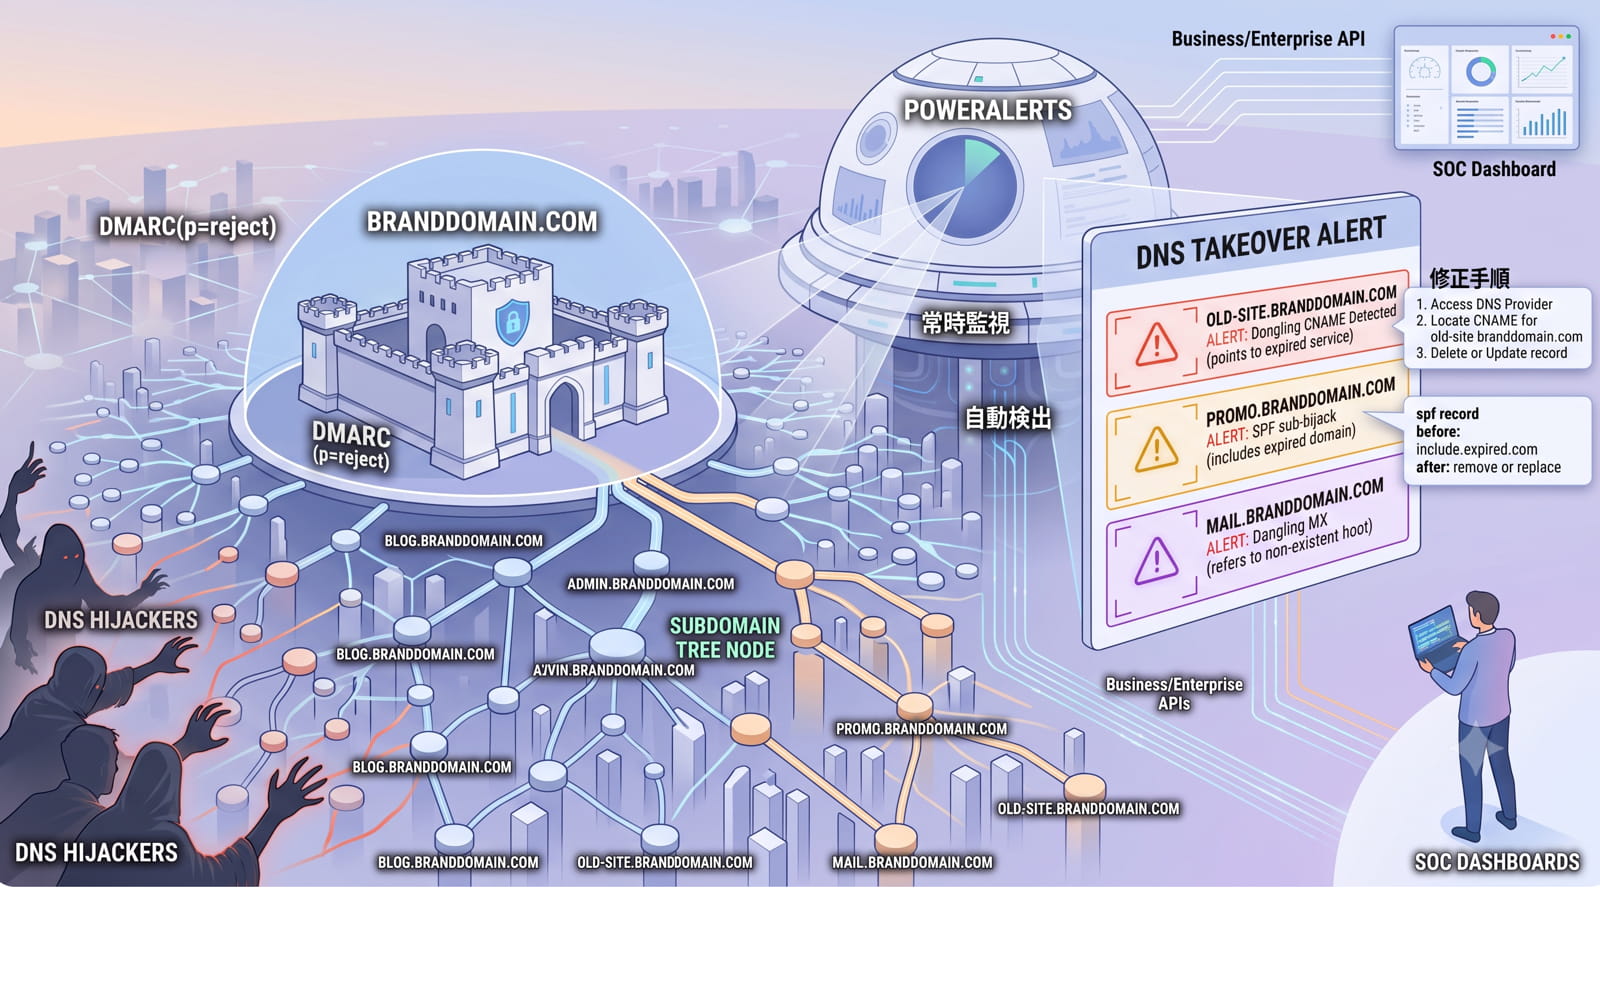
DMARC対応して、p=rejectだけど、運用をどうすればいい?
DMARCでポリシーをrejectにしているけれど、運用はこれでいいのか?
費用を節約しながら、より効率的に運用したい。
そんなお悩みをお持ちの方への高度な活用ガイドです。



 ITreview 2025 Fall Leader
 G2 2025 Leader
 Stellastra 2023 Best of DMARC