
2026年版 企業向けメールセキュリティソリューション10選
著者: Ayan Bhuiya
翻訳: 東條 百々朱
この記事はPowerDMARCのブログ記事 Top 10 Enterprise Email Security Solutions for 2026 の翻訳です。
Spelldataは、PowerDMARCの国内正規代理店です。
この記事は、PowerDMARCの許可を得て、翻訳しています。
主なポイント
- メールは依然としてサイバー攻撃で悪用される主要な経路の一つであり、フィッシング、なりすまし、ランサムウェアなどの脅威から組織を守るには、企業向けメールセキュリティソリューションが重要です。
- 主要なソリューションは、DMARC、SPF、DKIMなどのメール認証技術と高度な脅威検出機能を組み合わせ、ドメインの保護やメール到達性の改善を支援します。
- PowerDMARCは、幅広いメール認証プロトコルへの対応、自動化機能、AIを活用した脅威インテリジェンス、MSP向けのマルチテナント機能を特徴としています。
メールを利用したサイバー攻撃は、年々高度化しています。
2024年、米連邦捜査局(FBI)は、ビジネスメール詐欺(BEC)による被害額が約27億7,000万ドルに達したと報告しました。
毎日何千件ものメールをやり取りする企業では、たった1通の不正なメールが原因でも、機密情報の漏洩、ブランドへの信頼の低下、重大なコンプライアンス違反につながる可能性があります。
企業向けメールセキュリティソリューションは、こうしたリスクの軽減を目的としています。
メール認証、高度な脅威検出、セキュリティポリシーの適用などを組み合わせることで、送信元の正当性を確認し、悪意のあるコンテンツを検出して、危険なメールが従業員の受信トレイに届くリスクを軽減します。
この記事では、2026年に注目したい企業向けメールセキュリティソリューション10選を紹介し、組織に適した製品の選び方と導入方法を解説します。
企業向けメールセキュリティソリューション10選
企業が直面するメールの脅威は、ここ数年で大きく高度化しており、従来のセキュリティ対策だけでは十分に対応できないケースが増えています。
メールは多くのサイバー攻撃の侵入口となっているため、基本的な迷惑メールフィルタだけに依存することは適切ではありません。
フィッシング、ドメインのなりすまし、ランサムウェア、ビジネスメール詐欺などの脅威に対抗するには、メール認証、脅威検出、データ保護を組み合わせた多層的なセキュリティ対策が必要です。
以下に、2026年の企業向けメールセキュリティソリューション10選を紹介します。
本記事では、メール認証とドメイン保護に幅広く対応するPowerDMARCを最初に紹介します。
各ソリューションには、メール認証管理や高度な脅威検出など、それぞれ異なる強みがあります。
1.PowerDMARC
PowerDMARCは、企業向けの包括的なメール認証およびドメイン保護プラットフォームです。
DMARC、SPF、DKIM、MTA-STS、TLS-RPT、BIMIを一元管理でき、複雑な認証設定や管理作業の自動化を支援するとともに、メール認証の状況を可視化します。
PowerDMARCの大きな特徴は、導入や運用にかかる管理負担を軽減する自動化機能です。
対応するDNS環境では、DNSレコードの公開作業を簡素化できます。
また、マクロを活用したホスト型SPFにより、SPFレコードの管理負担を軽減し、DNSルックアップ数の制限への対応を支援します。
AIを活用した脅威インテリジェンス機能は、ドメインを悪用したフィッシングやなりすましの兆候を分析し、具体的な対策につながる情報を提供します。
レポートは分かりやすく整理されており、技術担当者だけでなく、管理部門や経営層もメール認証の状況を把握しやすくなっています。
MSPやMSSP向けには、複数の顧客環境を個別に管理できるマルチテナント機能や、ホワイトラベル機能を提供しています。
これにより、単一の管理画面から多数の顧客アカウントを効率的に管理できます。
また、多言語対応やサポート体制も整備されており、企業がメール認証を導入・運用する際の支援を受けられます。
2.IRONSCALES
IRONSCALESは、適応型AI(Adaptive AI)とセキュリティ専門家の知見を組み合わせ、フィッシング、ビジネスメール詐欺、高度なソーシャルエンジニアリング攻撃への対策を提供する、APIベースのメールセキュリティプラットフォームです。
Microsoft 365やGoogle Workspaceと直接連携でき、MXレコードを変更せずに導入できます。
メールボックス単位で保護を提供し、組織内外のメールを分析して脅威を検出します。
IRONSCALESの特徴は、ユーザごとの通常の行動パターンやコミュニケーション関係を学習し、従来のシグネチャベースの検出では見逃されやすい異常を発見するAdaptive AIです。
また、エージェント型AIを活用した仮想SOC機能「Themis」を搭載しており、設定されたセキュリティポリシーに基づいて、脅威の分類、関連付け、対応の自動化を支援します。
さらに、セキュリティ専門家の知見を活用した脅威インテリジェンスにより、AIモデルを継続的に改善し、新たな攻撃への対応力を高めています。
IRONSCALESは、フィッシングシミュレーション、セキュリティ意識向上トレーニング、Microsoft Teams会議を対象としたディープフェイク対策なども提供しています。
また、PowerDMARCを活用したDMARC管理機能も備えており、高度な脅威検出とメール認証管理を組み合わせた対策が可能です。
3.Proofpoint
Proofpointは、標的型攻撃への対策に重点を置いた、高度な脅威検出機能を備えるメールセキュリティソリューションです。
メールゲートウェイによる保護と高度な脅威対策機能を組み合わせ、添付ファイル、URL、送信者の行動パターンなどを分析します。
ProofpointのTargeted Attack Protection(TAP)は、高度な脅威に関する詳細な調査情報を提供するため、標的型攻撃や持続的なサイバー攻撃への対策を重視する企業に適しています。
Microsoft 365やGoogle Workspaceとの連携にも対応しており、従業員向けのセキュリティ意識向上トレーニングも提供しています。
4.Mimecast
Mimecastは、メールセキュリティ、アーカイブ、サービス継続性を組み合わせたクラウド型のメール管理プラットフォームです。
高度なコンテンツフィルタリングやURL保護機能により、迷惑メール、マルウェア、なりすまし攻撃などへの対策を提供します。
MimecastのDMARC Analyzerは、組織によるメール認証の導入と管理を支援します。
また、標的型脅威への対策機能を備えており、高度な攻撃の兆候がないかメールを検査します。
さらに、メールアーカイブ機能やコンプライアンス要件に対応する保持ポリシーも提供しているため、金融や医療など、規制への対応が求められる業界にも適しています。
5.Barracuda Networks
Barracuda Email Security Gatewayは、シグネチャベースの検査とヒューリスティック分析を組み合わせ、メールを利用した脅威に対する多層的な防御を提供します。
リアルタイムの脅威インテリジェンスを活用し、フィッシングやマルウェアへの対策を強化します。
また、Barracudaのアカウント乗っ取り対策機能は、通常とは異なるログインパターンや不審なメール操作を監視し、アカウントの不正利用を検出します。
データ損失防止(DLP)やメール暗号化にも対応しており、受信メールに含まれる脅威への対策と、送信する機密情報の保護を組み合わせたセキュリティ対策が可能です。
6.Cisco Secure Email(旧IronPort)
Cisco Secure Emailは、Ciscoのセキュリティ製品群と連携できる企業向けメールセキュリティソリューションです。
サンドボックス技術を活用した高度なマルウェア対策や、機械学習による未知の脅威の検出機能を提供します。
Ciscoの脅威インテリジェンス組織であるTalosが収集・分析した情報を活用することで、世界中で発生する脅威への対応を支援します。
また、急速に拡散する攻撃への対策として、アウトブレイクフィルタも備えています。
すでにCisco製品を導入している組織では、ファイアウォール、エンドポイント保護、セキュリティ分析ツールなどと連携させることで、セキュリティ対策を一元的に管理しやすくなります。
7.Microsoft Defender for Office 365
Microsoft Defender for Office 365は、Microsoft 365を利用する組織向けに提供されるメールセキュリティソリューションです。
脅威の自動調査や対応機能を備えており、セキュリティ担当者が問題を迅速に把握し、対処できるよう支援します。
Safe Attachmentsは、不審な添付ファイルを安全な環境で検査し、悪意のあるファイルによる被害を防ぐための機能です。
Safe Linksは、メールなどに含まれるURLを検査し、危険なリンクへのアクセスを防ぐための保護を提供します。
また、フィッシング対策機能では、なりすましの試行や通常とは異なるメールの利用状況を分析し、不審な活動の検出を支援します。
Microsoftのほかのセキュリティ製品とも連携できるため、組織全体のセキュリティ状況を統合的に把握しやすくなります。
8.Google Workspace Enterprise Security
Google Workspace Enterprise Securityは、Google Workspaceを利用する組織向けに、複数のセキュリティ機能を提供します。
Googleの脅威インテリジェンスを活用したフィッシング対策やマルウェア対策により、不審なメールの検出を支援します。
また、不審な添付ファイルを隔離された環境で検査するサンドボックス機能や、高度なメールスキャン機能によって、危険なコンテンツが受信者に届くリスクを軽減します。
データ損失防止(DLP)機能は、機密情報が意図せず組織外へ共有されるリスクを軽減します。
さらに、暗号化機能によってメール通信の安全性を高めることができます。
これらの機能はGoogle Workspace環境との連携を前提に設計されているため、既存の業務環境を大きく変更せずにセキュリティ対策を強化できます。
9.Cloudflare Email Security
Cloudflare Email Securityは、フィッシングやビジネスメール詐欺への対策に重点を置いた、クラウド型のメールセキュリティソリューションです。
機械学習を活用してメールを分析し、従来のフィルタでは検出が難しい高度なソーシャルエンジニアリング攻撃の発見を支援します。
Cloudflareのネットワーク基盤を活用した脅威分析により、不審なメールを検出し、メール環境の保護を強化します。
また、MXレコードを変更せずに既存のメール環境と連携できる構成にも対応しています。
Cloudflareが収集する脅威インテリジェンスを活用できるため、既存のメールシステムに追加のセキュリティ対策を導入したい組織に適しています。
10.Fortra(HelpSystems)
Fortraは、受信メールと送信メールの保護に加え、データ損失防止を重視したメールセキュリティソリューションを提供しています。
コンテンツフィルタリング機能では、メールに含まれる機密情報を検出し、情報漏洩のリスクを軽減します。
また、GDPRやHIPAAなどの規制への対応を支援する機能も提供しています。
メール暗号化機能は、外部関係者との安全な情報共有を支援し、脅威対策機能は迷惑メール、マルウェア、フィッシング攻撃などから組織を保護します。
クラウド環境とオンプレミス環境の両方に対応する製品を提供しているため、ハイブリッド環境を運用する企業にも適しています。
適切な企業向けメールセキュリティソリューションの選び方
適切なメールセキュリティソリューションを選ぶには、組織のニーズ、既存のシステム環境、長期的なセキュリティ方針を総合的に評価する必要があります。
製品の選定を誤ると、セキュリティ上の弱点が残ったり、運用が複雑になったりする可能性があります。
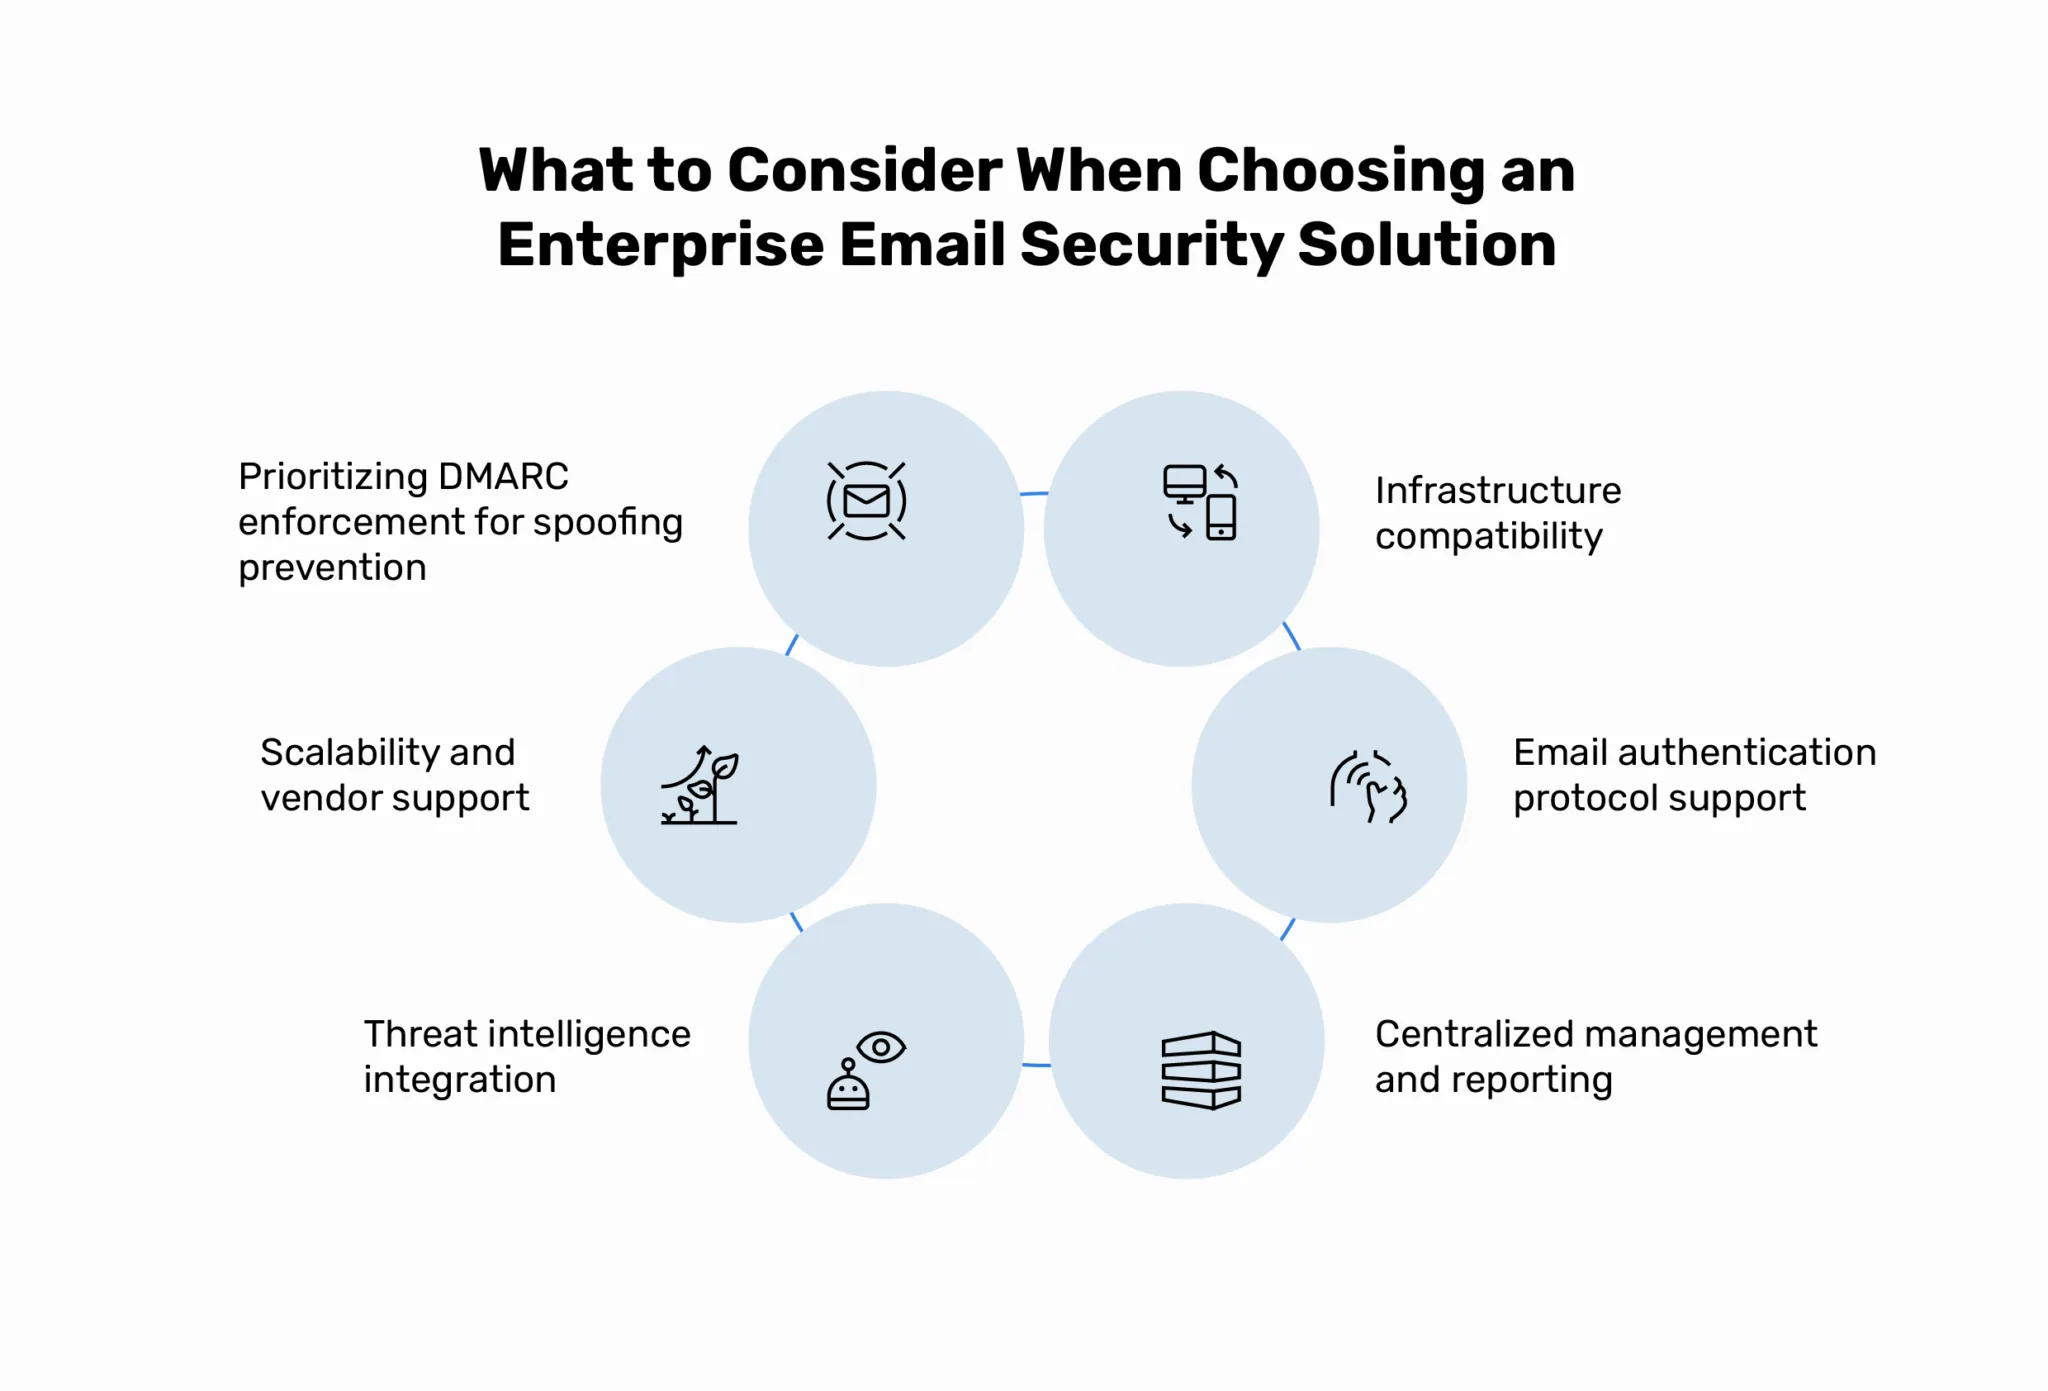
製品を比較する際は、以下のポイントを確認してください。
既存システムとの互換性
導入するソリューションが、現在利用しているメール環境と適切に連携できることが重要です。
Microsoft 365を利用している組織では、Exchange Onlineとの連携に対応した製品が適しています。
Google Workspaceを利用している場合は、Gmailの仕組みに対応したソリューションを検討してください。
クラウドとオンプレミスのメールサーバを併用するハイブリッド環境では、両方に対応できることが重要です。
また、導入時にMXレコードの変更が必要か、既存環境に追加する形で導入できるかも確認してください。
メール認証プロトコルへの対応
メールセキュリティを強化するうえで、適切なメール認証は重要な要素です。
SPF、DKIM、DMARCに対応しているか確認してください。
これらの技術は、メールの送信元の正当性やドメインの整合性を確認し、なりすまし対策を強化するために使用されます。
PowerDMARCのように、MTA-STSやBIMIにも対応するソリューションを利用すると、メール通信の保護やブランドロゴの表示に関する設定も管理できます。
MTA-STSは、対応するメールサーバ間でTLSによる暗号化通信を強化する仕組みです。
BIMIは、対応するメールサービスでブランドロゴを表示するための仕組みです。
一元管理とレポート機能
企業のセキュリティ担当者には、複数のドメインやメール送信元の状況を把握できる管理機能が必要です。
認証状況、検出された脅威、セキュリティポリシーの適用状況などを、一元的に確認できる製品を選びましょう。
DMARCレポートを分かりやすく表示できることも重要です。
DMARC集約レポートはXML形式で提供されるため、そのままでは分析に手間がかかります。
レポートを可視化できるプラットフォームを利用すると、技術担当者だけでなく、管理者や経営層も状況を理解しやすくなります。
また、問題の把握だけでなく、具体的な改善策を検討できる分析機能があると便利です。
脅威インテリジェンスとの連携
メールを利用した脅威は、日々変化しています。
そのため、新たなフィッシング攻撃、マルウェア、ソーシャルエンジニアリングの手法などを把握できる脅威インテリジェンスが重要です。
AIを活用した検出機能は、従来のシグネチャベースの検出では発見しにくい攻撃への対策に役立ちます。
また、既存のSIEMやセキュリティ運用ツールと連携できれば、複数のシステムから得られる情報を組み合わせ、脅威に対応しやすくなります。
拡張性とベンダーのサポート体制
製品を選ぶ際は、現在の要件だけでなく、将来的な事業拡大も考慮する必要があります。
メールの送信量や管理対象ドメインが増加しても、安定して運用できる製品を選びましょう。
複数の顧客環境を管理するMSPやMSSPでは、マルチテナント機能やホワイトラベル機能も重要な選定基準となります。
さらに、ベンダーのサポート体制も確認してください。
問い合わせ可能な時間帯、対応言語、技術的な問題への対応範囲などを比較し、自社の運用体制に適した製品を選ぶことが重要です。
なりすまし対策としてDMARCポリシーの強化を重視する
ドメインのなりすましは、企業にとって重要なセキュリティリスクの一つです。
DMARCのp=rejectポリシーを設定すると、DMARC認証に失敗したメールを拒否するよう受信側のメールサーバに要求できます。
これにより、自社ドメインを不正に使用したメールへの対策を強化できます。
ただし、類似ドメインを利用した攻撃など、DMARCだけでは防げない脅威もあります。
また、p=rejectへの移行には、正規のメールが誤って拒否されないよう、事前のモニタリングと段階的なポリシー変更が必要です。
そのため、正規の送信元と不審な送信元を把握でき、ポリシーの変更を支援する機能を備えた製品を選ぶとよいでしょう。
PowerDMARCは、DMARCレポートの分析やポリシー管理を通じて、正規のメール配信への影響を抑えながら、段階的にポリシーを強化する取り組みを支援します。
導入手順とベストプラクティス
企業向けメールセキュリティを導入する際は、通常のメール業務に影響を与えないよう、計画的かつ段階的に進めることが重要です。
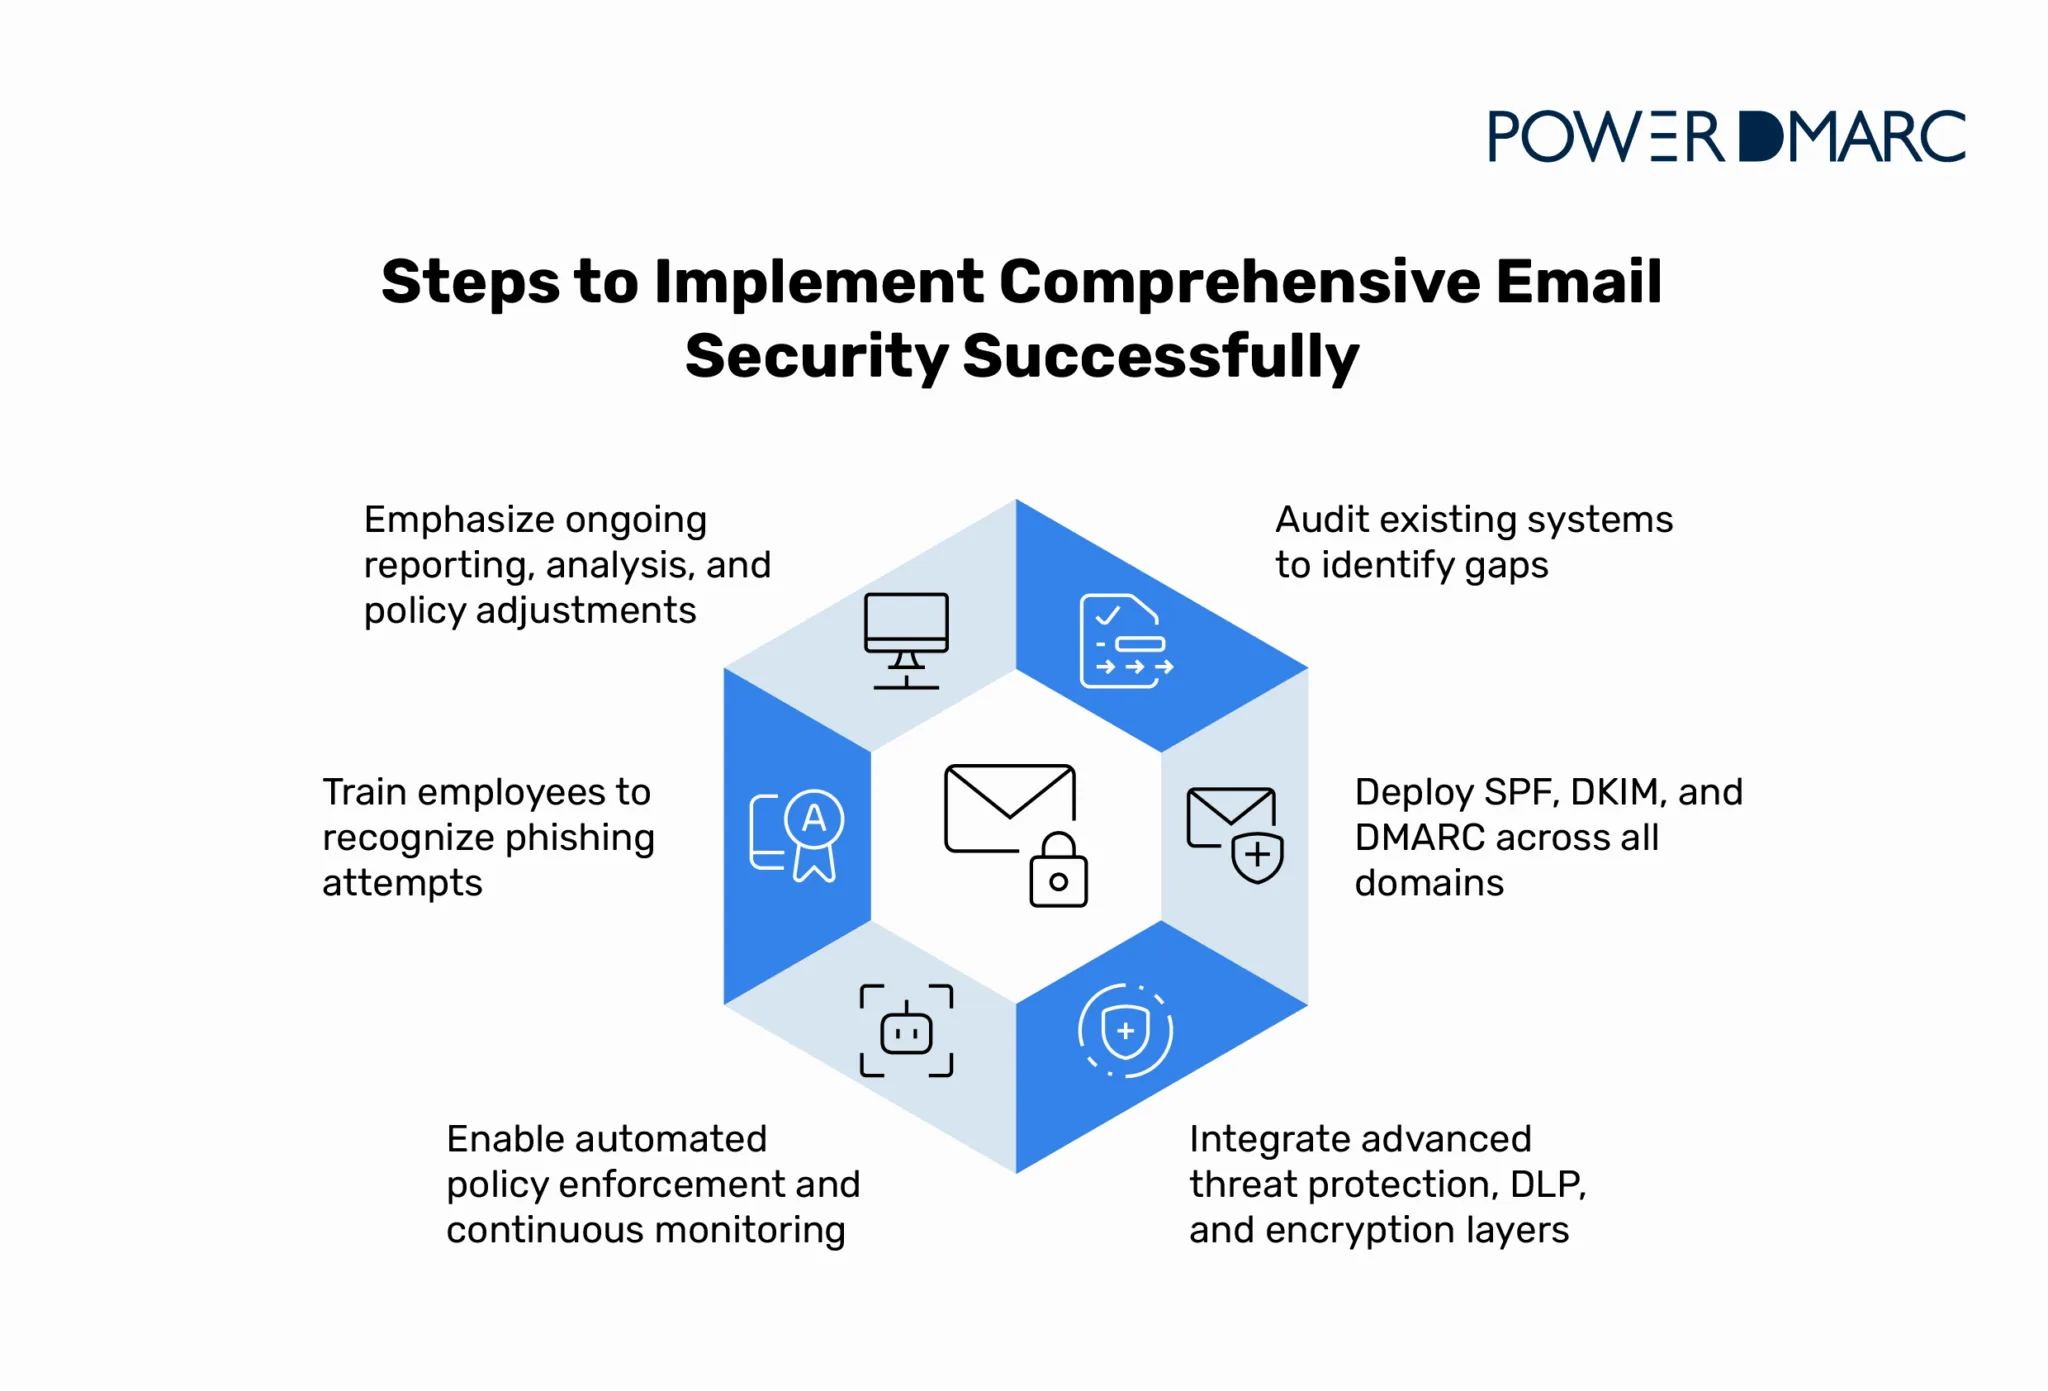
以下の手順を参考に、効果的な導入を進めてください。
既存システムを調査し、セキュリティ上の問題を特定する
まず、組織が利用しているすべてのメールサービスを洗い出し、現在のメール環境とセキュリティ対策を整理してください。
次に、導入済みのメール認証技術と、その設定状況を確認します。
この段階では、SPFレコードの設定漏れ、DKIM署名の不備、DMARCポリシーの未設定などが見つかる場合があります。
また、現在の迷惑メール対策や脅威検出機能の有効性を確認し、管理部門が把握していないメール送信サービスが利用されていないか調査してください。
こうした調査により、セキュリティ上の弱点を把握し、優先的に対処すべき課題を明確にできます。
必要なドメインにSPF、DKIM、DMARCを設定する
まず、メールの送信に使用するドメインやサービスを確認し、SPFレコードを適切に設定してください。
SPFは、ドメインに代わってメールを送信できるサーバを指定する仕組みです。
設定する際は、正規の送信元が含まれていることと、DNSルックアップ数の制限を超えていないことを確認してください。
次に、送信メールにDKIM署名を付与するよう設定します。
DKIMでは、受信側が署名を検証することで、送信元ドメインによる署名の正当性や、署名対象部分が改竄されていないことを確認できます。
SPFとDKIMの設定を確認したら、DMARCレコードを公開します。
初期段階では、必要に応じてp=noneを設定し、正規のメールをブロックせずに認証状況を監視します。
PowerDMARCでは、対応するDNS環境でのレコード公開作業の簡素化や、ホスト型SPFによる管理負担の軽減を支援します。
ホスト型SPFは、SPFのDNSルックアップ数の制限への対応に役立ちますが、すべての制限を無条件に解消するものではありません。
実際の送信環境に応じて、適切な設定と継続的な管理が必要です。
高度な脅威対策、DLP、暗号化を組み合わせる
添付ファイルやURLに悪意のあるコンテンツが含まれていないか確認するため、高度な脅威検出機能を導入してください。
次に、機密情報が誤ってメール経由で外部に漏洩するリスクを軽減するため、データ損失防止(DLP)ルールを設定します。
機密情報を含むメールには、必要に応じて暗号化を適用してください。
暗号化は、情報の機密性を保護し、業界のセキュリティ要件への対応を支援します。
これらの機能を組み合わせて多層防御を構築することで、一つの対策では防ぎきれない脅威にも対応しやすくなります。
セキュリティポリシーに基づく自動対応と継続的な監視を行う
脅威が検出された際に、設定したセキュリティポリシーに基づいて自動的に対応できるようにします。
例えば、認証失敗、不審なログイン、ポリシー違反などを検出した場合に、担当者へ通知する設定を行います。
また、危険性が高いと判断されたメールを自動的に隔離することで、従業員が不審なメールに接触するリスクを軽減できます。
DMARCについては、認証状況を確認しながら、p=noneからp=quarantine、最終的にp=rejectへと段階的に移行してください。
PowerDMARCは、認証状況の可視化や脅威情報の分析を通じて、不審な送信元の把握やポリシーの見直しを支援します。
フィッシング攻撃を見分けられるよう従業員を教育する
技術的な対策だけで、すべてのメール攻撃を防ぐことはできません。
そのため、従業員のセキュリティ意識を高めることも重要です。
フィッシングメールの特徴、不審なリンクの見分け方、ソーシャルエンジニアリングの手口などを学ぶ研修を定期的に実施してください。
また、模擬フィッシングメールを使用した訓練を実施することで、従業員の対応状況を確認し、改善につなげられます。
不審なメールを受信した際に、速やかに報告できる手順を整備することも重要です。
レポートの分析とポリシーの見直しを継続する
DMARCレポートを定期的に確認し、認証失敗の発生状況や、新たな送信元がないか調査してください。
導入初期は、週単位など比較的短い間隔で確認すると、設定上の問題を早期に発見しやすくなります。
また、脅威検出ログを分析することで、組織がどのような攻撃を受けているか把握できます。
攻撃手法やメールの利用状況が変化した場合は、それに応じてセキュリティポリシーを見直してください。
メール到達性、認証成功率、検出・ブロックした脅威の件数などを継続的に確認することで、セキュリティ対策の有効性を評価できます。
まとめ
企業向けメールセキュリティには、メール認証、高度な脅威検出、継続的なモニタリングを組み合わせた多層的な対策が必要です。
フィッシングやドメインのなりすましなど、企業が直面するメールの脅威は高度化しており、従来の迷惑メールフィルタだけでは十分に対応できません。
適切な認証技術を導入し、組織の規模や利用環境に合ったソリューションを選ぶことは、自社の情報資産を守るだけでなく、顧客や取引先との安全なコミュニケーションにもつながります。
PowerDMARCは、幅広いメール認証技術への対応と自動化機能を備えたプラットフォームとして、企業のメール認証管理を支援します。
ホスト型SPFによる管理の効率化や、AIを活用した脅威インテリジェンスなどの機能により、メール認証の運用負担を軽減し、セキュリティ対策の強化に役立ちます。
これにより、担当者は複雑な設定作業に費やす時間を減らし、より重要なセキュリティ施策に集中できます。
まずは、自社ドメインのメール認証状況を確認することから始めましょう。
PowerDMARCのデモを通じて、企業向けメール認証・ドメイン保護機能が、メールを利用した脅威への対策やメール到達性の改善にどのように役立つかをご確認ください。
よくある質問(FAQ)
- メールセキュリティシステムは、本当にメールを保護できますか?
- 適切に導入されたメールセキュリティシステムは、フィッシング、なりすまし、マルウェアなどのリスクを軽減できます。
特に、SPF、DKIM、DMARCを適切に設定し、DMARCポリシーを段階的に強化することで、自社ドメインを悪用したなりすましメールへの対策を強化できます。
ただし、これらの認証技術だけですべての攻撃を防げるわけではないため、高度な脅威検出や従業員教育などを組み合わせることが重要です。 - 企業向けメールセキュリティの導入時によくあるミスは何ですか?
- 代表的なミスには、認証状況を十分に確認せずにDMARCの厳格なポリシーを適用すること、正規のサードパーティ送信元を設定から漏らすこと、メール環境の変更後に認証設定を見直さないことなどがあります。
これらの問題は、正規のメールが受信者に届かなくなる原因にもなるため、事前の調査と段階的な導入が重要です。 - 企業はどのくらいの頻度でメールセキュリティポリシーを更新すべきですか?
- 導入初期は、DMARCレポートや認証状況を週単位などで確認することをおすすめします。
運用が安定した後も、定期的にポリシーを見直し、新しいメール送信サービスの追加やインフラストラクチャの変更に対応してください。
また、新たな脅威や重大なセキュリティ上の問題が発見された場合は、定期的な見直しを待たずに対応することが重要です。