

ファイルレスマルウェアとは何か
著者: Ahona Rudra
翻訳: 岩瀨 彩江
この記事はPowerDMARCのブログ記事 What Is Fileless Malware? How It Works and How to Stop It の翻訳です。
Spelldataは、PowerDMARCの国内正規代理店です。
この記事は、PowerDMARCの許可を得て、翻訳しています。
主なポイント
- ファイルレスマルウェアは、主にメモリ上で動作し、ディスク上に実行ファイルを残さない、または最小限しか残さないため、従来のウイルス対策ソリューションでは検出や削除が難しい場合があります。
- 一般的なファイルレスマルウェアには、メモリベース、スクリプトベース、マクロベース、レジストリベースなどの種類があります。
- 攻撃者は、ファイルレスマルウェアを実行させるための初期アクセス手段として、フィッシングやソーシャルエンジニアリングを利用することがよくあります。
- ネットワークセグメンテーションを導入することで、組織内でファイルレスマルウェアが拡散するリスクを抑えられます。
- ソフトウェアを最新の状態に保ち、振る舞い検知に対応したエンドポイント保護を導入することは、ファイルレスマルウェア対策として重要です。
マルウェアは数十年前から存在し、さまざまな方法でシステムを妨害したり、データを盗んだりしてきました。
しかし、サイバーセキュリティ対策が高度化するにつれて、攻撃手法も進化しています。
その代表的な脅威の1つが、ファイルレスマルウェアです。
コンピュータへ悪意のある実行ファイルを保存する従来型のマルウェアとは異なり、ファイルレス攻撃では、主にメモリや正規のシステム機能を利用して悪意のあるコードを実行します。
そのため、従来のファイルスキャン中心のセキュリティ対策では、検出が難しい場合があります。
近年では、こうした攻撃が企業を標的として利用されるケースも増えており、感染後も痕跡が残りにくいことから、長期間発見されない可能性があります。
この記事では、ファイルレスマルウェアの仕組み、危険性、代表的な攻撃手法、そして組織を保護するための対策について解説します。
ファイルレスマルウェアとは?
ファイルレスマルウェアとは、ハードディスク上に従来型の実行ファイルを作成せず、主にコンピュータのメモリやレジストリ、正規のシステムツールなどを利用して動作する悪意のあるコードです。
ウイルス、トロイの木馬、コンピュータワームなどの従来型マルウェアは、通常、実行ファイルをディスク上へ保存して感染や拡散を行います。
一方、ファイルレスマルウェアは、RAMやWindowsレジストリ、PowerShell、WMIなどの正規機能を悪用することがあります。
そのため、ファイルそのものを検出対象とする従来のウイルス対策ソフトウェアでは、発見が難しい場合があります。
ファイルレスマルウェアの仕組み
ファイルレスマルウェアは、主にコンピュータのメモリや正規のシステム機能を利用して動作します。
そのため、悪意のある実行ファイルがハードディスク上へ保存されないケースがあります。
システムへの侵入方法そのものは、他のマルウェアと大きく変わりません。
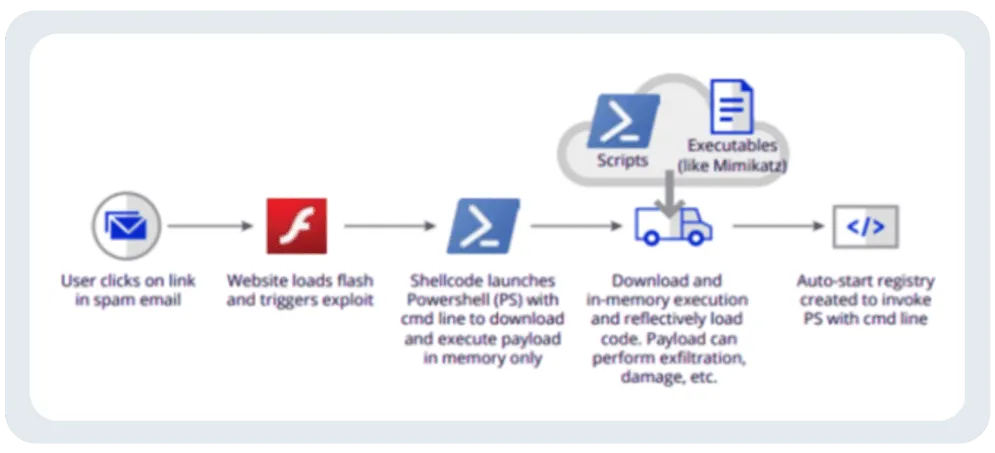
例えば、攻撃者はフィッシングメールに記載したリンクや添付ファイルをクリックさせ、悪意のあるコードを実行させることがあります。
被害者にリンクや添付ファイルを開かせるため、不安や緊急性をあおるなどのソーシャルエンジニアリングが利用されることもあります。
侵入後は、PowerShellやWindows Management Instrumentation(WMI)など、管理者が通常使用する正規のツールを悪用してコードを実行します。
こうしたツールは企業環境で許可されていることが多いため、不審なプログラムとして検出されにくい場合があります。
攻撃者は、こうして取得したアクセスを利用してデータを窃取したり、他のシステムへ侵入したり、組織の業務を妨害したりする可能性があります。
ファイルレスマルウェアは、正規のツールやプロセスを悪用して活動するため、ディスク上に独立した悪意のある実行ファイルを残すマルウェアよりも検出が難しい場合があります。
一般的なファイルレスマルウェアの例
これまでに、ステルス性の高い手法を使用する複数のファイルレスマルウェアが確認されています。
以下は、代表的な例です。
- 1.Astaroth(Guildma)
- Astarothは、主にラテンアメリカやヨーロッパの金融機関、政府機関などを標的としてきたマルウェアです。
フィッシングメールや悪意のあるリンクを通じて感染し、WMICやPowerShellなどの正規のWindowsツールを利用して、メモリ上でコマンドを実行します。
正規のシステムユーティリティを悪用することで、従来型のウイルス対策ソフトウェアによる検出を回避しやすくなっています。 - 2.Kovter
- Kovterは、当初クリック詐欺を目的としたマルウェアとして登場しましたが、その後、ファイルレス型の手法を利用する脅威へと進化しました。
悪意のあるコードをWindowsレジストリに保存し、ディスク上へ通常の実行ファイルを配置せずにコードを実行できます。
Kovterは、ランサムウェアの配布や広告詐欺などに利用され、フィッシングメールや悪意のある広告を通じて感染するケースが確認されています。 - 3.PowerGhost
- PowerGhostは、被害者のコンピューティングリソースを利用して暗号資産をマイニングするクリプトジャッキング型マルウェアです。
脆弱性やリモート管理ツールなどを通じてネットワークへ侵入し、PowerShellやWindows Management Instrumentation(WMI)を悪用して実行されます。
主にメモリ上で動作することで、長期間気付かれずに活動する可能性があります。 - 4.Poweliks
- Poweliksは、初期の代表的なファイルレスマルウェアの1つとして知られています。
悪意のあるコードをWindowsレジストリへ保存し、正規のシステムプロセスを利用して追加のマルウェアをダウンロードしたり、データを窃取したりします。
こうしたステルス性と永続化の手法は、その後のファイルレス攻撃にも影響を与えました。
ファイルレスマルウェアの攻撃チェーン
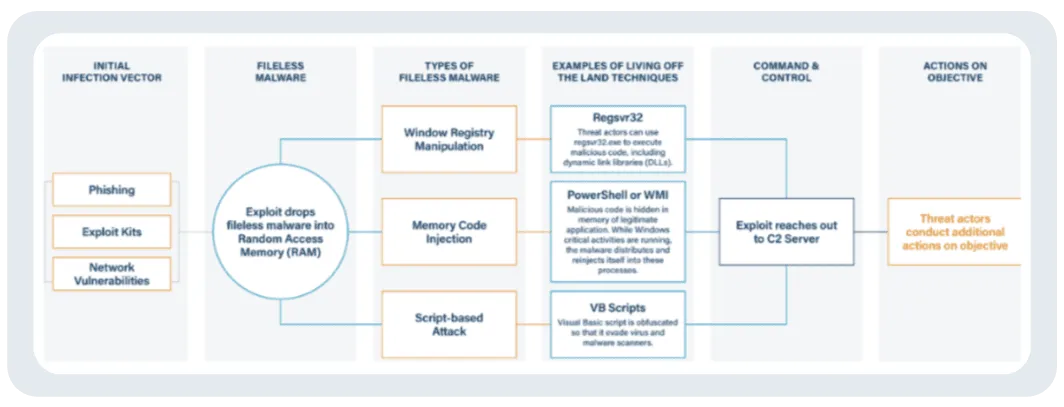 ファイルレスマルウェアは、主にメモリ上で動作し、正規のシステム機能を悪用するため、従来のシグネチャベースのウイルス対策ソフトウェアでは、正常な処理との区別が難しい場合があります。
その結果、侵入が長期間見過ごされる可能性があります。
特に、ファイルスキャンや既知のシグネチャだけに依存したセキュリティ対策では、こうした攻撃を十分に検出できない場合があります。
そのため、振る舞い検知やメモリ監視、EDRなどを組み合わせた多層的な対策が重要です。
ファイルレスマルウェアの種類
ファイルレスマルウェアには、主に以下のような種類があります。
- メモリベースのファイルレスマルウェア
- システムのRAMなどの揮発性メモリ上で動作します。
- スクリプトベースのファイルレスマルウェア
- PowerShellやJavaScriptなどのスクリプト言語を利用し、標的システム上で悪意のあるコードを実行します。
- マクロベースのファイルレスマルウェア
- Microsoft Office文書などに埋め込まれたマクロを悪用し、スクリプトやコマンドを実行します。
- レジストリベースのファイルレスマルウェア
- Windowsレジストリへ悪意のあるコードや設定を保存し、それを利用して攻撃を継続します。
ファイルレスマルウェアを検出する方法
ファイルレスマルウェアは、従来の感染で見られるような明確な痕跡を残さないため、検出が難しい場合があります。
ディスク上に不審な実行ファイルが保存されないケースも多く、明確なインストール履歴が確認できないこともあります。
また、PowerShell、WMI、マクロなどの正規機能を悪用することで、通常の管理操作に紛れて活動します。
従来のウイルス対策ソフトウェアは、既知のシグネチャを持つファイルのスキャンを中心としているため、ファイルレスマルウェアを十分に検出できないことがあります。
そのため、最新のセキュリティ対策では、静的なファイル分析だけではなく、振る舞い分析、メモリ監視、リアルタイムのエンドポイント監視などが重要になります。
- 振る舞い分析
- 特定のマルウェアシグネチャだけを検索するのではなく、プログラムやプロセスの動作を監視する方法です。
例えば、Word文書からPowerShellが起動された場合や、通常とは異なるスクリプトが外部サーバーへ通信を試みた場合など、不審な動作を検知してセキュリティチームへ通知します。 - メモリスキャン
- ファイルレスマルウェアはメモリ上で活動することが多いため、RAMを直接検査し、不審なコードやプロセスへの不正なコード挿入などを確認します。
これにより、ディスク上にファイルを残さない脅威も検出しやすくなります。 - エンドポイント検出・対応(EDR)
- EDRはエンドポイント上のシステムイベントやプロセスの動作を継続的に監視します。
収集した情報を振る舞い分析や脅威インテリジェンスと組み合わせることで、異常な活動を特定し、必要に応じて感染端末を隔離したり、管理者へ通知したりできます。
こうした検出方法を組み合わせることで、明確な悪意のあるファイルが存在しない場合でも、ファイルレス攻撃を検出できる可能性が高まります。
そのため、現在のサイバーセキュリティでは、シグネチャベースの対策だけでなく、振る舞いベースの検知が重要です。
ファイルレス攻撃の段階
ファイルレス攻撃では、一般的に以下のような段階を経て攻撃が進みます。
- 初期アクセス
- 攻撃者は、フィッシングやソーシャルエンジニアリング、脆弱性の悪用などを通じて、標的ネットワークへの足掛かりを得ます。
- 実行
- 攻撃者は、メールの添付ファイルや悪意のあるリンク、スクリプトなどを利用して、標的端末上で悪意のあるコードを実行します。
コードはディスクへ通常の実行ファイルとして保存されず、主にメモリ上や正規のシステムツールを通じて実行される場合があります。
そのため、従来のファイルスキャン中心のウイルス対策ソフトウェアでは、攻撃を検出・阻止することが難しくなる場合があります。 - 永続化
- 攻撃者は、端末の再起動後や最初の侵入経路が使えなくなった後でもアクセスを維持できるよう、レジストリ、スケジュールタスク、PowerShellスクリプトなどを悪用することがあります。
こうした仕組みにより、攻撃者は再度コードを実行したり、追加のマルウェアを導入したりできる可能性があります。 - 攻撃目的の実行
- 攻撃者がシステム内で継続的なアクセスを確保すると、最終的な攻撃目的の達成に向けて行動します。
例えば、パスワードや認証情報の窃取、機密データの外部送信、ネットワーク内の他システムへの侵入、ランサムウェアの展開、リモートからのコマンド実行などが挙げられます。
ファイルレス攻撃でも、最終的な目的そのものは従来型のマルウェア攻撃と大きく変わりません。
違いは、攻撃の途中でディスク上に明確な悪意のある実行ファイルを残さず、正規の機能を悪用して活動する点にあります。
ファイルレスマルウェアから保護する方法
ファイルレスマルウェアへの対策では、単一のセキュリティ製品に依存するのではなく、複数の防御策を組み合わせることが重要です。
- ソフトウェアを最新の状態に保つ
- ファイルレスマルウェアは、OSや正規のアプリケーションに存在する脆弱性を悪用することがあります。
最新のセキュリティパッチやアップデートを適用することで、既知の脆弱性が悪用されるリスクを減らせます。 - 高度なエンドポイント保護を使用する
- 従来のシグネチャベースのウイルス対策だけでは、ファイルレスマルウェアを十分に検出できない場合があります。
振る舞いベースの検知、メモリ監視、アプリケーション制御などに対応したEDRやエンドポイント保護ソリューションを利用することで、検出力を高められます。 - 最小権限の原則を適用する
- ファイルレス攻撃では、管理者権限や高い権限を悪用して攻撃範囲を拡大するケースがあります。
ユーザーやアプリケーションへ必要最小限の権限だけを付与することで、侵害時の影響を抑えられます。 - ネットワークセグメンテーションを導入する
- ネットワークを複数のセグメントへ分割し、それぞれにアクセス制御やセキュリティポリシーを設定することで、感染端末から他のシステムへ攻撃が拡散するリスクを軽減できます。
- PowerShellやWMIの利用を監視する
- ファイルレス攻撃では、PowerShellやWMIなどの管理ツールが頻繁に悪用されます。
利用状況をログとして記録し、通常とは異なるコマンド実行や不審なプロセス起動を監視することが重要です。 - メールセキュリティを強化する
- フィッシングメールは、ファイルレスマルウェアを実行させるための代表的な初期侵入経路の1つです。
メール認証やフィッシング対策を強化し、利用者へのセキュリティ教育を行うことで、攻撃の起点となるメールを減らすことができます。
まとめ
ファイルレスマルウェアは、主にメモリや正規のシステム機能を悪用して動作する、検出が難しいサイバー脅威です。
従来型のマルウェアとは異なり、ディスク上に明確な悪意のある実行ファイルを残さないケースが多いため、従来のファイルスキャン中心のウイルス対策ソフトウェアだけでは十分に検出できない場合があります。
ファイルレスマルウェアから組織を守るには、ソフトウェアを最新の状態に保ち、振る舞い検知に対応したエンドポイント保護を導入し、最小権限の原則を適用し、ネットワークセグメンテーションを行うことが重要です。
さらに、PowerShellやWMIなどの正規ツールの利用状況を監視し、不審な動作を早期に検出できる体制を整える必要があります。
サイバー脅威は進化を続けているため、最新の攻撃手法を把握し、複数のセキュリティ対策を組み合わせた多層防御を行うことが重要です。
メールは、ファイルレスマルウェアを含む多くのサイバー攻撃で利用される代表的な初期侵入経路の1つです。
PowerDMARCを利用してメールドメインの認証を強化することで、攻撃者によるドメインのなりすましを防止し、フィッシングメールに悪用されるリスクを低減できます。
DMARC、SPF、DKIMを適切に設定・管理することで、メール認証を強化し、正規ドメインを装った不正メールから組織や利用者を保護できます。
よくある質問
- ファイルレスマルウェアは削除できますか?
- 削除できますが、従来型のマルウェアよりも検出や除去が難しい場合があります。
ファイルレスマルウェアは主にメモリ上で動作するため、端末を再起動すると活動中のコードが消える場合があります。
一方で、レジストリやスケジュールタスクなどに永続化の仕組みが残っているケースもあるため、再起動だけで完全に除去できるとは限りません。
感染を完全に除去するには、EDRなどの高度なセキュリティツールによる調査、永続化設定の確認、システム全体のスキャン、脆弱性へのセキュリティアップデートなどが必要です。 - ファイルレスマルウェアは一般的ですか?
- ファイルレスの手法は、攻撃者がセキュリティ製品による検出を回避するために利用する代表的な手法の1つです。
特にPowerShellやWMIなどの正規ツールを悪用する攻撃は、企業環境でも確認されています。
そのため、従来のファイルスキャンだけではなく、振る舞い検知やエンドポイント監視を組み合わせることが重要です。 - ファイルレスマルウェアはどのように拡散しますか?
- ファイルレスマルウェアは、フィッシングメール、悪意のあるリンク、感染した文書、脆弱性の悪用などを通じて侵入することがあります。
侵入後は、PowerShellやWMIなどのWindows標準ツールを悪用してメモリ上でコードを実行し、ネットワーク内の他のシステムへ攻撃を拡大する場合があります。